





امنیت؛ اولویتی که باید مدام به آزمون گذاشته شود
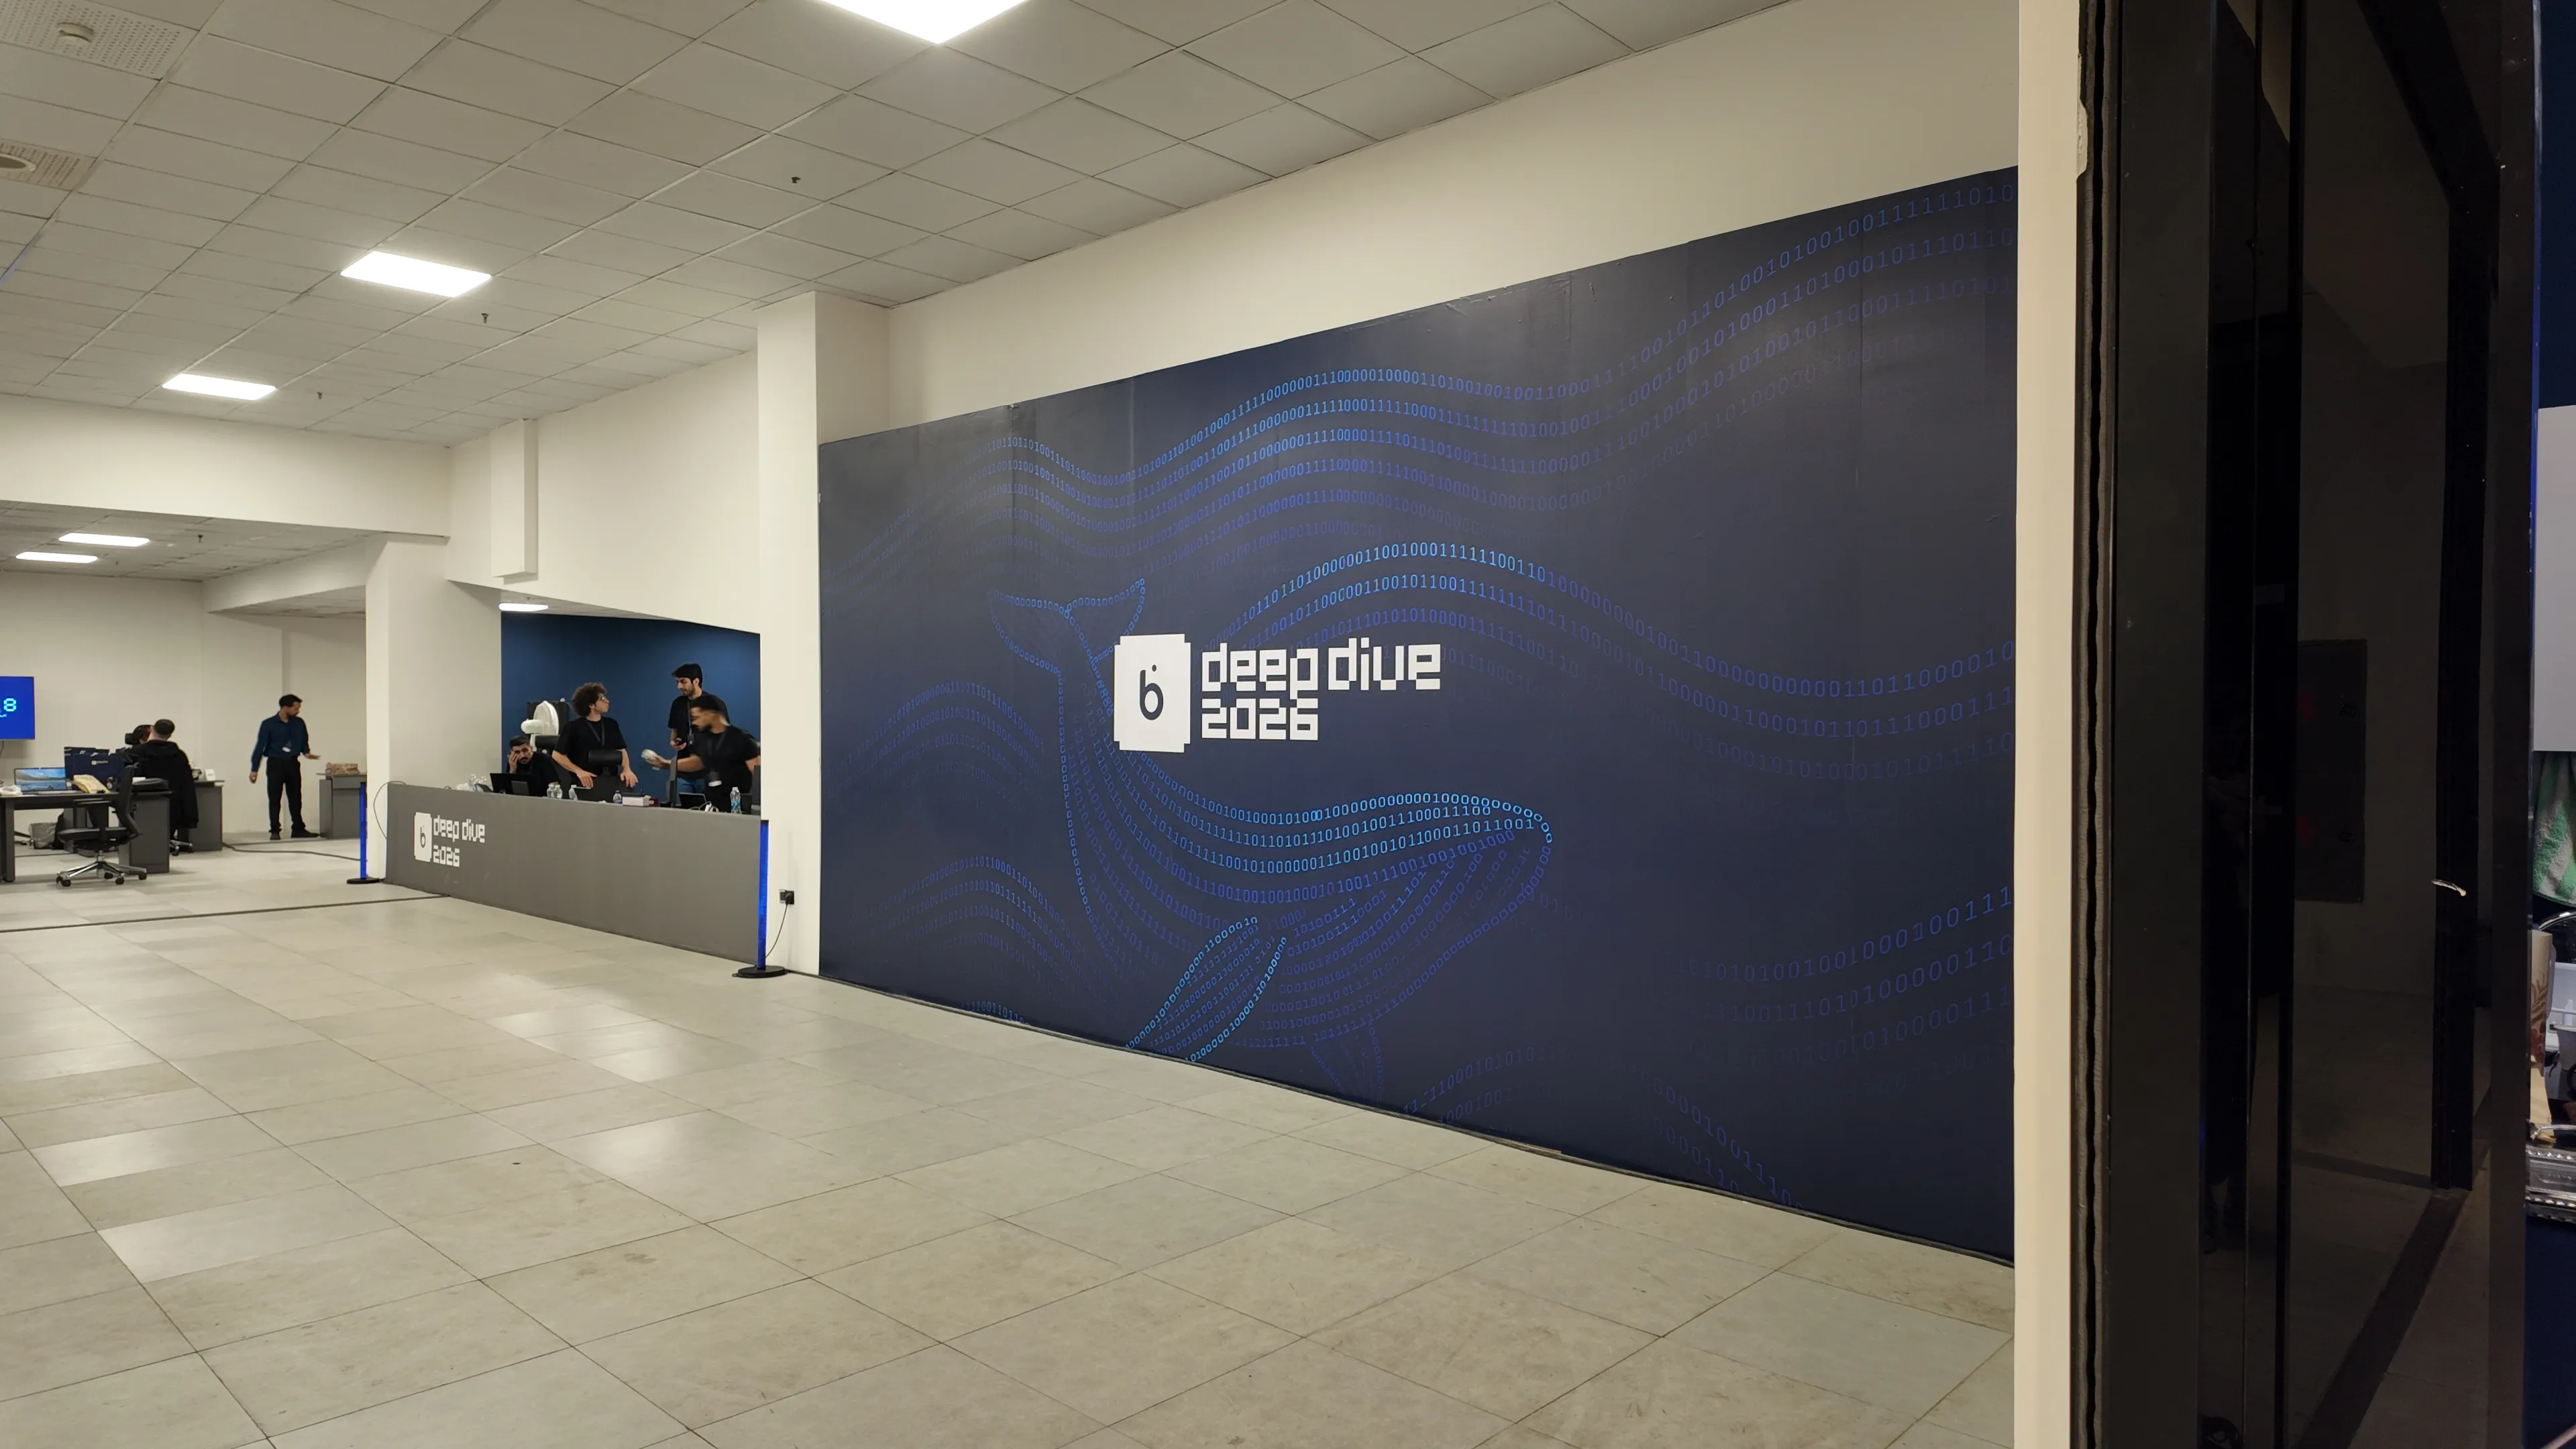
اقتصادآنلاین: قرار گرفتن یک بانک دیجیتال در معرض حمله هکرها، در نگاه اول اتفاقی نگرانکننده به نظر میرسد؛ اما در دومین دوره رویداد امنیت سایبری blu Deep Dive، ماجرا دقیقا برعکس بود.
به گزارش اقتصادآنلاین، در رویداد باگبانتی بلوبانک هکرهای کلاهسفید و پژوهشگران امنیتی دعوت شده بودند تا با شبیهسازی رفتار یک مهاجم، آنقاط قابل بهبود سرویسهای بلو را پیدا کنند و پیش از آنکه یک مهاجم واقعی به این نقاط برسد، امکان اصلاح آنها فراهم شود.
دومین دوره رویداد باگبانتی در روزهای ۹ و ۱۰ مهرماه ۱۴۰۵ برگزار شد. بلو در این برنامه بخشی از ظرفیت جامعه امنیت سایبری را برای ارزیابی سرویسهای خود به کار گرفت؛ رویکردی مبتنی بر باگبانتی که در سالهای اخیر به یکی از ابزارهای مهم شرکتهای فناوری برای کشف نقاط قابل بهبود تبدیل شده است.
اما باگبانتی برای یک بانک دیجیتال فقط به معنای برگزاری یک مسابقه و پرداخت جایزه به کسی نیست که زودتر باگ پیدا کند. پشت این مدل، یک نگاه متفاوت به امنیت قرار دارد: هیچ تیم امنیتی، حتی با تجربه و امکانات گسترده، نمیتواند تمام مسیرهایی را ببیند که دهها یا صدها متخصص با ذهنیتهای متفاوت ممکن است برای نفوذ به یک سامانه امتحان کنند.
امنیت تهاجمی؛ نگاه کردن به محصول از سمت مهاجم
یکی از متخصصان امنیت حاضر در رویداد باگبانتی، توضیح این فرآیند را از مفهوم Offensive Security آغاز میکند؛ رویکردی در امنیت سایبری که در آن متخصصان با ذهنیت مهاجم به سراغ یک سامانه میروند تا نقاط ضعف آن را پیش از مهاجمان واقعی شناسایی کنند.
در مدل متعارف تست نفوذ، سازمان معمولا با یک شرکت متخصص قرارداد میبندد و برای مدت مشخصی بخشی از اپلیکیشن یا زیرساخت خود را در اختیار تیم تست نفوذ قرار میدهد. این تیم پس از بررسی، نقاط شناساییشده را گزارش میکند تا اصلاح شوند.
در کنار تست نفوذ خارجی، بسیاری از سازمانها تیم داخلی امنیت هم دارند. این تیمها میتوانند همزمان با توسعه قابلیتهای جدید، تغییرات محصول را از نظر امنیتی بررسی کنند. ترکیب این دو مسیر به مرور سطح بلوغ امنیتی یک سازمان را بالا میبرد. با این وجود، حتی این ساختار هم با یک محدودیت مواجه است: تعداد افرادی که محصول را بررسی میکنند، محدود میماند.
در یک پروژه تست نفوذ ممکن است چند متخصص برای مدت مشخصی روی اپلیکیشن کار کنند. تیم داخلی هم تعداد مشخصی عضو دارد و طبیعتا مجموعه محدودی از روشهای تحلیل و سناریوهای حمله را بررسی میکند. باگبانتی تلاش میکند این محدودیت را تا حد زیادی کنار بزند.
۸۰ ذهن متفاوت برای یک اپلیکیشن
در blu Deep Dive حدود ۸۰ پژوهشگر امنیتی روی اپلیکیشنهای بلو کار کردند. اهمیت این عدد فقط در تعداد افراد حاضر خلاصه نمیشود؛ تفاوت اصلی در تنوع نگاههاست.
هر پژوهشگر امنیتی تجربه، دانش و روش متفاوتی برای تحلیل یک سامانه دارد. ممکن است یک متخصص روی منطق کسبوکار تمرکز کند، متخصص دیگری سراغ زیرساخت برود و فرد دیگری زنجیرهای از ضعفهای کوچک را کنار هم قرار دهد تا به یک چالش جدیتر برسد. به همین دلیل، افزایش تعداد پژوهشگران میتواند تعداد سناریوهای احتمالی حمله را هم افزایش دهد.
این متخصص امنیت، تعداد روشهای ممکن برای حمله به یک سامانه را بسیار بیشتر از ظرفیت یک تیم محدود میداند و معتقد است «هزاران راه برای هک کردن یک سامانه وجود دارد». از نگاه او، افزایش تعداد افرادی که یک سرویس را بررسی میکنند، امکان شناسایی بخش بیشتری از این مسیرها را فراهم میکند.
در یک برنامه عمومی باگبانتی، این دامنه حتی بزرگتر میشود و هزاران پژوهشگر امنیتی میتوانند یک محصول را بررسی کنند. در نتیجه، باگبانتی عملا ظرفیت امنیتی سازمان را از یک تیم مشخص به جامعه بزرگتری از متخصصان گسترش میدهد.
هکرهایی که قرار است مشکل را گزارش کنند
باگبانتی یک تفاوت اساسی با حمله واقعی دارد: پژوهشگر امنیتی برای سوءاستفاده از نقاط ضعف وارد سامانه نمیشود. هدف، کشف و گزارش مشکل است.
پس از شناسایی یک نقطه قابل بهبود، گزارش برای بررسی به سازمان ارسال میشود. در صورت تأیید، بر اساس میزان اهمیت و شدت آن، برای پژوهشگر پاداش در نظر گرفته میشود. این مدل در عمل تلاش میکند انگیزهای را که ممکن است یک مهاجم برای پیدا کردن نقطه ضعف داشته باشد، به سمت همکاری با سازمان هدایت کند.
از نگاه این متخصص، مسئله اصلی حتی پیش از راهاندازی برنامه باگبانتی وجود دارد. یک سرویس آنلاین بهطور طبیعی هدف مهاجمان قرار میگیرد و برنامه باگبانتی مانع بررسی سرویس از سوی دیگران نمیشود. تفاوت در این است که در این مدل، کشف آسیبپذیری به یک مسیر رسمی و قابل مدیریت منتقل میشود.
به جای اینکه یک ضعف امنیتی توسط مهاجمی پیدا شود که ممکن است قصد سوءاستفاده داشته باشد، همان ضعف توسط پژوهشگری شناسایی میشود که در ازای گزارش آن پاداش میگیرد و امکان اصلاح مشکل را برای سازمان فراهم میکند.
امنیت در اولویت
امنیت برای کسبوکارهای آنلاین همیشه یک مسئله جدی است و در صنعت مالی حساسیت بیشتری دارد. یکی از متخصصان امنیت بلو در توصیف این واقعیت میگوید: «هیچوقت یک سامانه صددرصد ایمن نیست، مگر اینکه آن سامانه وجود نداشته باشد.» این جمله به معنای ناتوانی در تأمین امنیت نیست؛ بلکه نشان میدهد امنیت یک وضعیت ثابت نیست.
بنابراین، مدیریت امنیت بیشتر از آنکه پروژهای با نقطه پایان مشخص باشد، فرایندی مستمر است. هدف، شناسایی نقاط قابل بهبود، کاهش احتمال سوءاستفاده و کوتاه کردن فاصله میان کشف نقاط حساس و رفع آن است.
بعد از پیدا شدن باگ چه اتفاقی میافتد؟
ارزش واقعی یک برنامه باگبانتی فقط در تعداد گزارشها خلاصه نمیشود. پس از دریافت گزارش، مرحله بررسی و اعتبارسنجی آغاز میشود و در صورت تأیید، پاداش متناسب با شدن آن به پژوهشگر تعلق میگیرد.
مرحله مهمتر، تحلیل ریشهای مشکل است.
اگر یک نقطه ضعف فقط در همان نقطه اصلاح شود، احتمال باقی ماندن مشکلات مشابه وجود دارد. به همین دلیل، تیم امنیت باید دلیل ایجاد یک باگ را پیدا کند. هدف، اصلاح فرایندی است که باعث ایجاد آن نقطه شده؛ نه فقط بستن یک نقطه مشخص.
این رویکرد میتواند تغییراتی در فرایند توسعه، کنترلهای امنیتی یا نحوه بررسی قابلیتهای جدید ایجاد کند. به این ترتیب، گزارش یک پژوهشگر امنیتی از یک هشدار درباره یک نقطه ضعف فراتر میرود و میتواند به اصلاح بخشی از فرایند تولید محصول منجر شود.
امنیت باید همپای فناوری حرکت کند
یکی از محورهای مهم در مسئله امنیت ارتباط میان سرعت توسعه فناوری و امنیت است.
بلو از ابتدا با رویکردی متفاوت نسبت به خدمات مالی سنتی توسعه پیدا کرده و بخش قابل توجهی از این تفاوت به استفاده از فناوریهای جدید مربوط است. در چنین مدلی، تیم امنیت هم نمیتواند با رویکردهای قدیمی و ثابت حرکت کند.
هر فناوری تازه، در کنار مزایایی که برای محصول ایجاد میکند، میتواند چالشهای جدیدی هم به همراه داشته باشد. بنابراین بررسی امنیتی باید همزمان با توسعه محصول پیش برود و بخشی از چرخه توسعه باشد، نه مرحلهای جداگانه پس از پایان کار.
از همین زاویه میتوان blu Deep Dive را بخشی از یک برنامه گستردهتر برای افزایش بلوغ امنیتی دانست؛ برنامهای متشکل از تست نفوذ خارجی، ارزیابیهای داخلی، بررسی مستمر قابلیتهای جدید و استفاده از ظرفیت جامعه متخصصان امنیت.
پیدا شدن نقاط قابل بهبود خبر خوبی است
پیدا شدن نقطه ضعف پیش از آنکه مهاجم واقعی از آن استفاده کند، فرصتی برای اصلاح است. هر گزارش معتبر میتواند یک مسیر حمله احتمالی را آشکار کند و به تیم امنیت اجازه دهد پیش از تبدیل شدن یک ضعف به حادثه، آن را برطرف کند. از این منظر، حضور هکرهای کلاهسفید در یک بانک دیجیتال الزاما نشانه وجود مشکل نیست؛ بخشی از سازوکار پیشگیری است.
ارزش این رویداد در ایجاد یک چرخه مداوم میان پژوهشگران امنیتی و تیم داخلی است؛ چرخهای که در آن یک گروه برای پیدا کردن راههای نفوذ تلاش میکند و گروه دیگر از همان یافتهها برای بستن این مسیرها استفاده میکند.
برای برای هیچ مجموعهای امنیت نقطهای نیست که بتوان یک روز به آن رسید و پروندهاش را بست. امنیت باید دائما آزموده شود؛ از زاویههای مختلف، با ذهنهای متفاوت و با این فرض که همیشه ممکن است مسیر تازهای برای حمله وجود داشته باشد.
منبع: اقتصاد آنلاین
آخرین اخبار
پربینندهترین
وب گردی
۱۲/مهر/۱۴۰۵ | ۱۱:۵۵
۱۲/مهر/۱۴۰۵ | ۰۴:۱۵
۱۲/مهر/۱۴۰۵ | ۰۵:۱۵
نسوز طلاتودی تحلیل طلا فروش بیمه بلیط هواپیما بلوک هبلکس مزایده خودرو درب آسانسور ساندویچ پانل قیمت کامیون درب ضد حریق خرید جاروبرقی موتور ماتودرایو بلیط طلایی کلش خرید مواد شیمیایی خرید اقساطی خودرو قیمت ایمپلنت دندان قیمت طلای آب شده بیت مسترینگ موزیک استعلام آنلاین از اینجا امداد خودرو کرمان موتور شبکه اجتماعی اینستاشاپ خرید بیمه موتور با اپلیکیشن چاپ و بستهبندی نقش پلیمر خرید اکانت chatgpt از دیکاردو
آخرین اخبار
پربینندهترین
وب گردی
۱۲/مهر/۱۴۰۵ | ۱۱:۵۵
۱۲/مهر/۱۴۰۵ | ۰۴:۱۵
۱۲/مهر/۱۴۰۵ | ۰۵:۱۵
نسوز طلاتودی تحلیل طلا فروش بیمه بلیط هواپیما بلوک هبلکس مزایده خودرو درب آسانسور ساندویچ پانل قیمت کامیون درب ضد حریق خرید جاروبرقی موتور ماتودرایو بلیط طلایی کلش خرید مواد شیمیایی خرید اقساطی خودرو قیمت ایمپلنت دندان قیمت طلای آب شده بیت مسترینگ موزیک استعلام آنلاین از اینجا امداد خودرو کرمان موتور شبکه اجتماعی اینستاشاپ خرید بیمه موتور با اپلیکیشن چاپ و بستهبندی نقش پلیمر خرید اکانت chatgpt از دیکاردو
