۲۳/مهر/۱۴۰۵ | ۲۳:۱۹



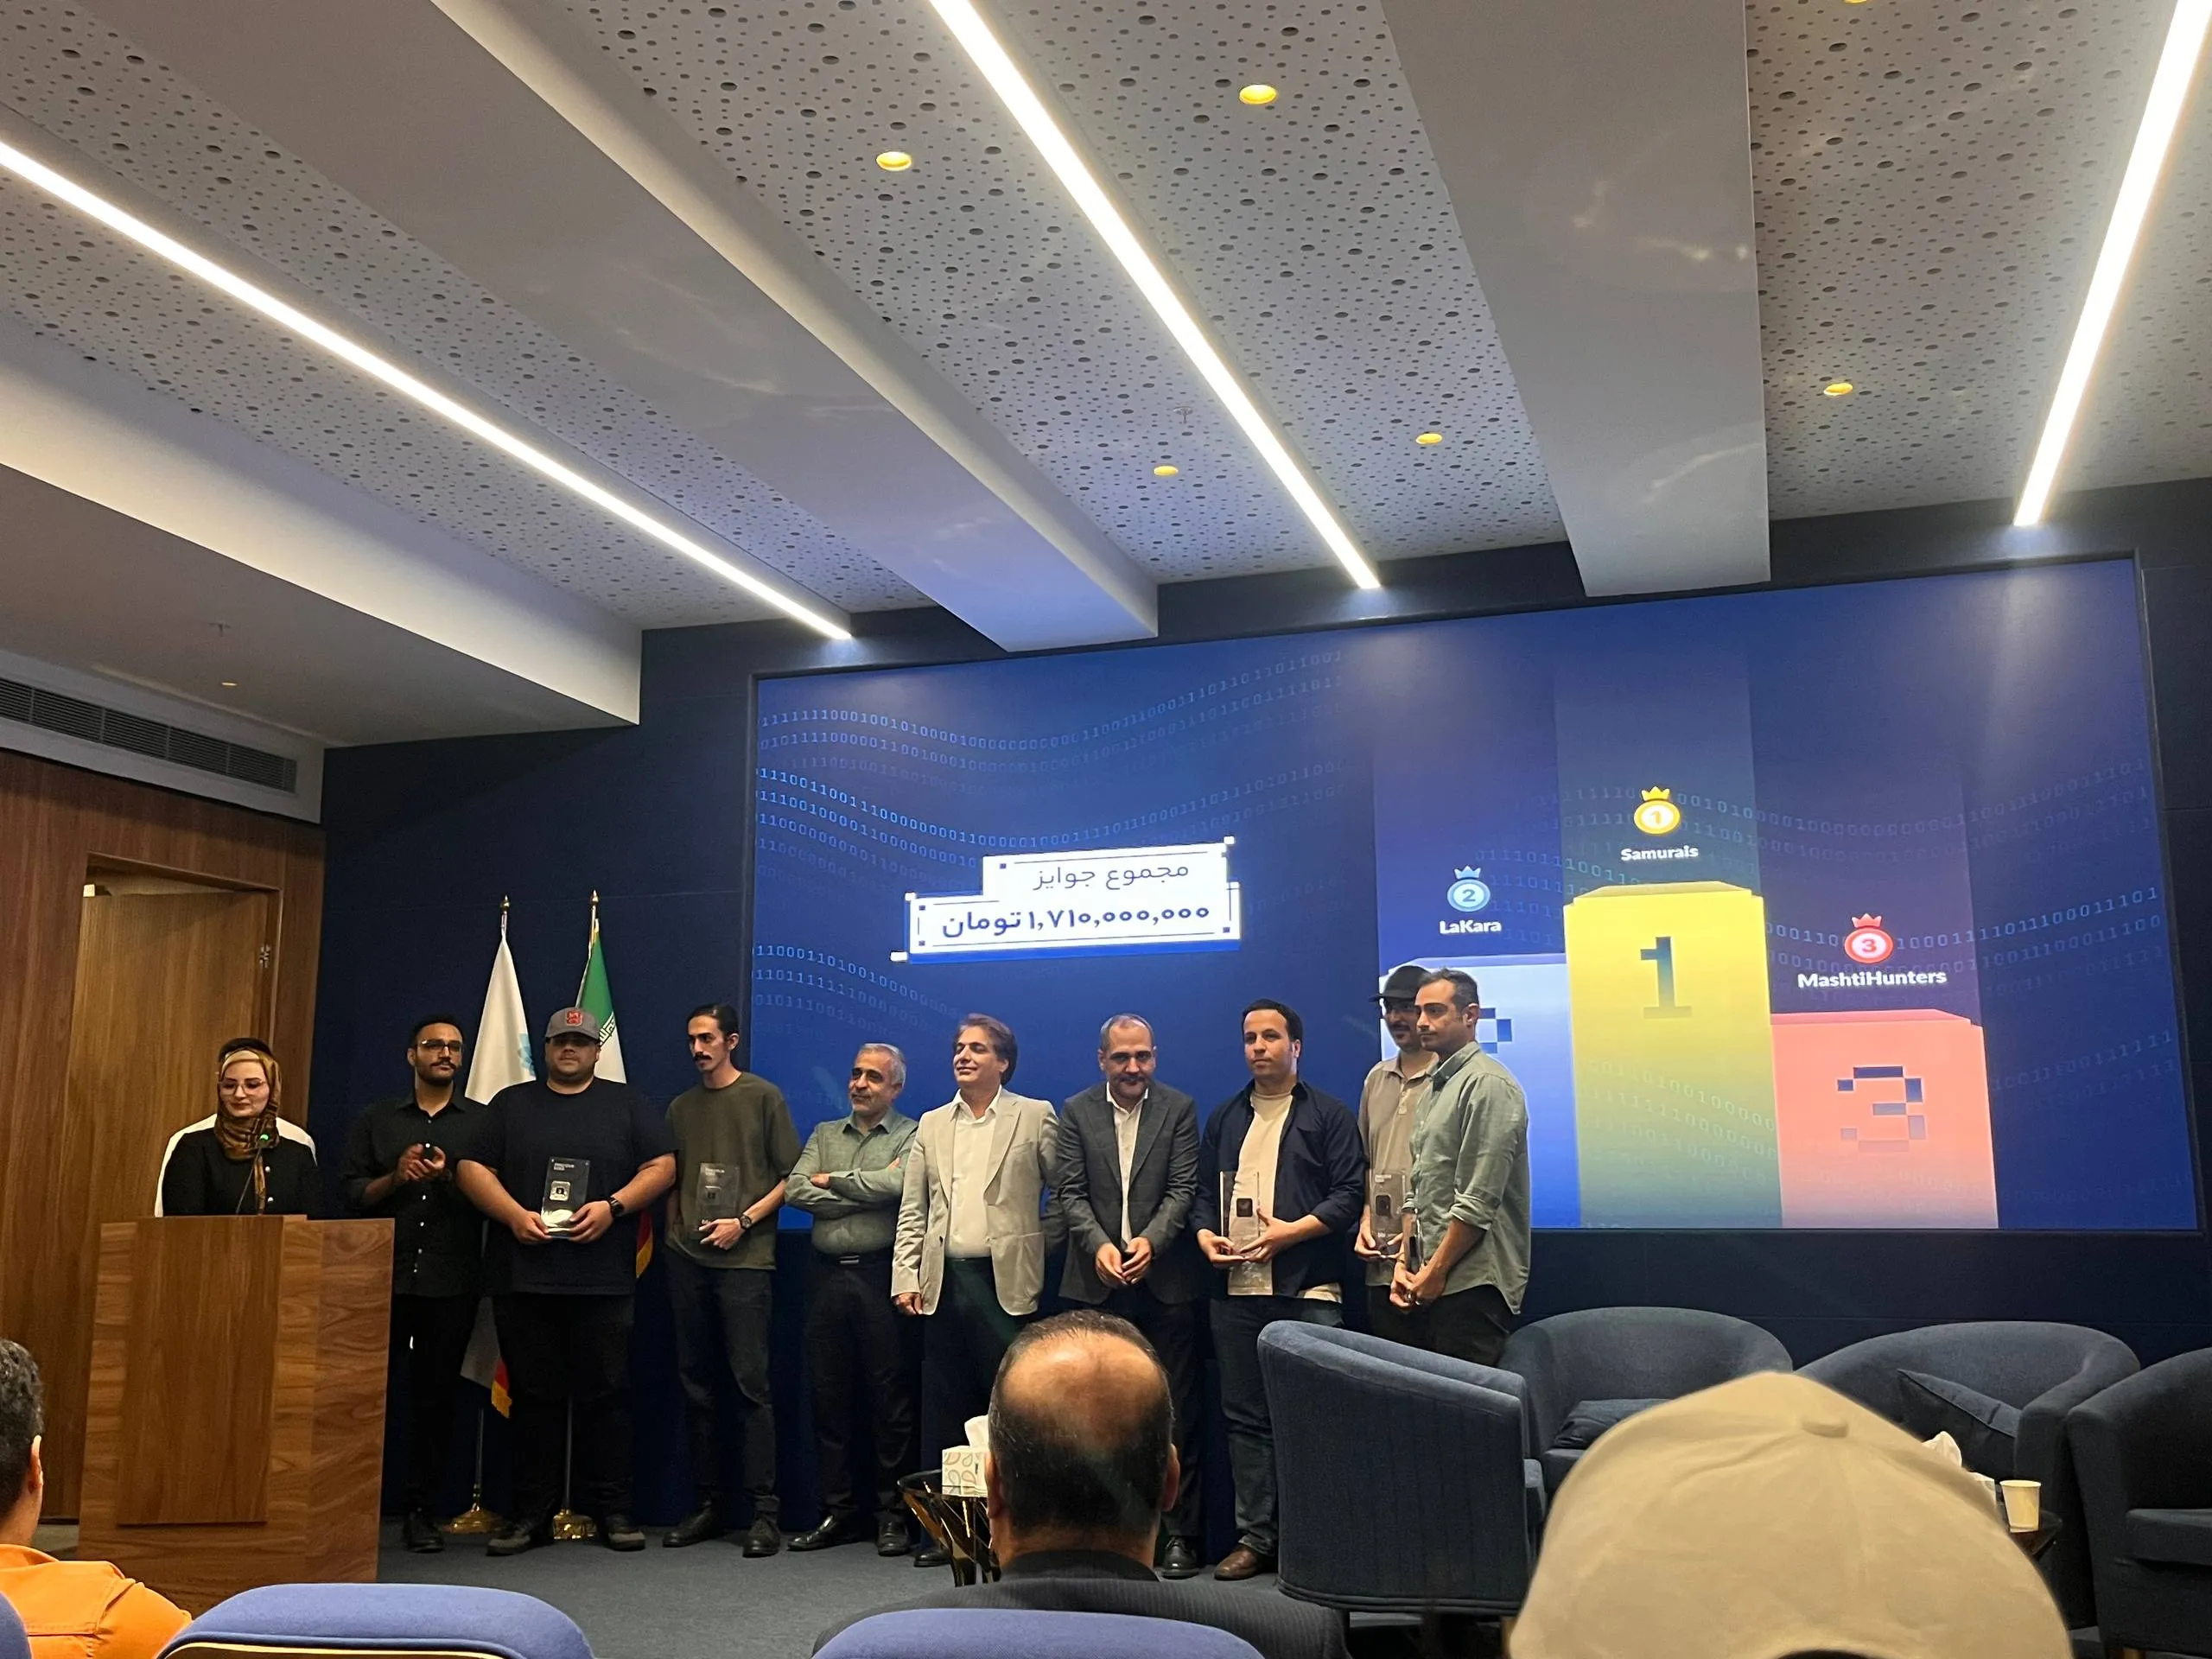
اقتصادآنلاین: دومین رویداد باگبانتی بلوبانک با حضور پژوهشگران امنیت سایبری و معرفی تیمهای برگزیده به کار خود پایان داد. در مراسم اختتامیه، مدیران بلو از برنامههای این مجموعه برای توسعه ارزیابیهای امنیتی و تقویت زیرساختهای بانکداری دیجیتال گفتند.
به گزارش اقتصادآنلاین، دومین دوره رویداد «blu Deep Dive 2026» با مشارکت ۸۰ پژوهشگر امنیت سایبری در مرحله اصلی به پایان رسید. در این دوره، از میان ۱۳۲ گزارش ثبتشده درباره آسیبپذیریهای اپلیکیشن بلو، ۱۹ گزارش تأیید شد و سه تیم نیز بهعنوان برگزیدگان اصلی معرفی شدند. پیش از آغاز مرحله اصلی، ۱۴۶۵ نفر در رقابت آنلاین فتح پرچم (CTF) شرکت کرده بودند.
پریماه محمدپور، مدیر ارشد حسابرسی بلوبانک سامان، در مراسم اختتامیه به تفاوت ساختار دومین دوره باگبانتی بلو با رویداد سال گذشته پرداخت. محمدپور در این باره گفت: دوره نخست باگبانتی بهصورت عمومی برگزار شد، اما در دوره امسال، شرکتکنندگان پس از طی فرآیند انتخاب و ارزیابی اولیه به مرحله اصلی راه یافتند.
وی ادامه داد: برنامه امسال در دو بخش برگزار شد. مرحله نخست به رقابت آنلاین CTF یا «فتح پرچم» اختصاص داشت؛ رقابتی تخصصی که شرکتکنندگان در آن باید چالشهای امنیتی از پیش تعریفشده را در زمان مشخص حل کنند. محمدپور اعلام کرد که هزار و ۴۶۵ متخصص امنیت سایبری در این مرحله شرکت کردند.
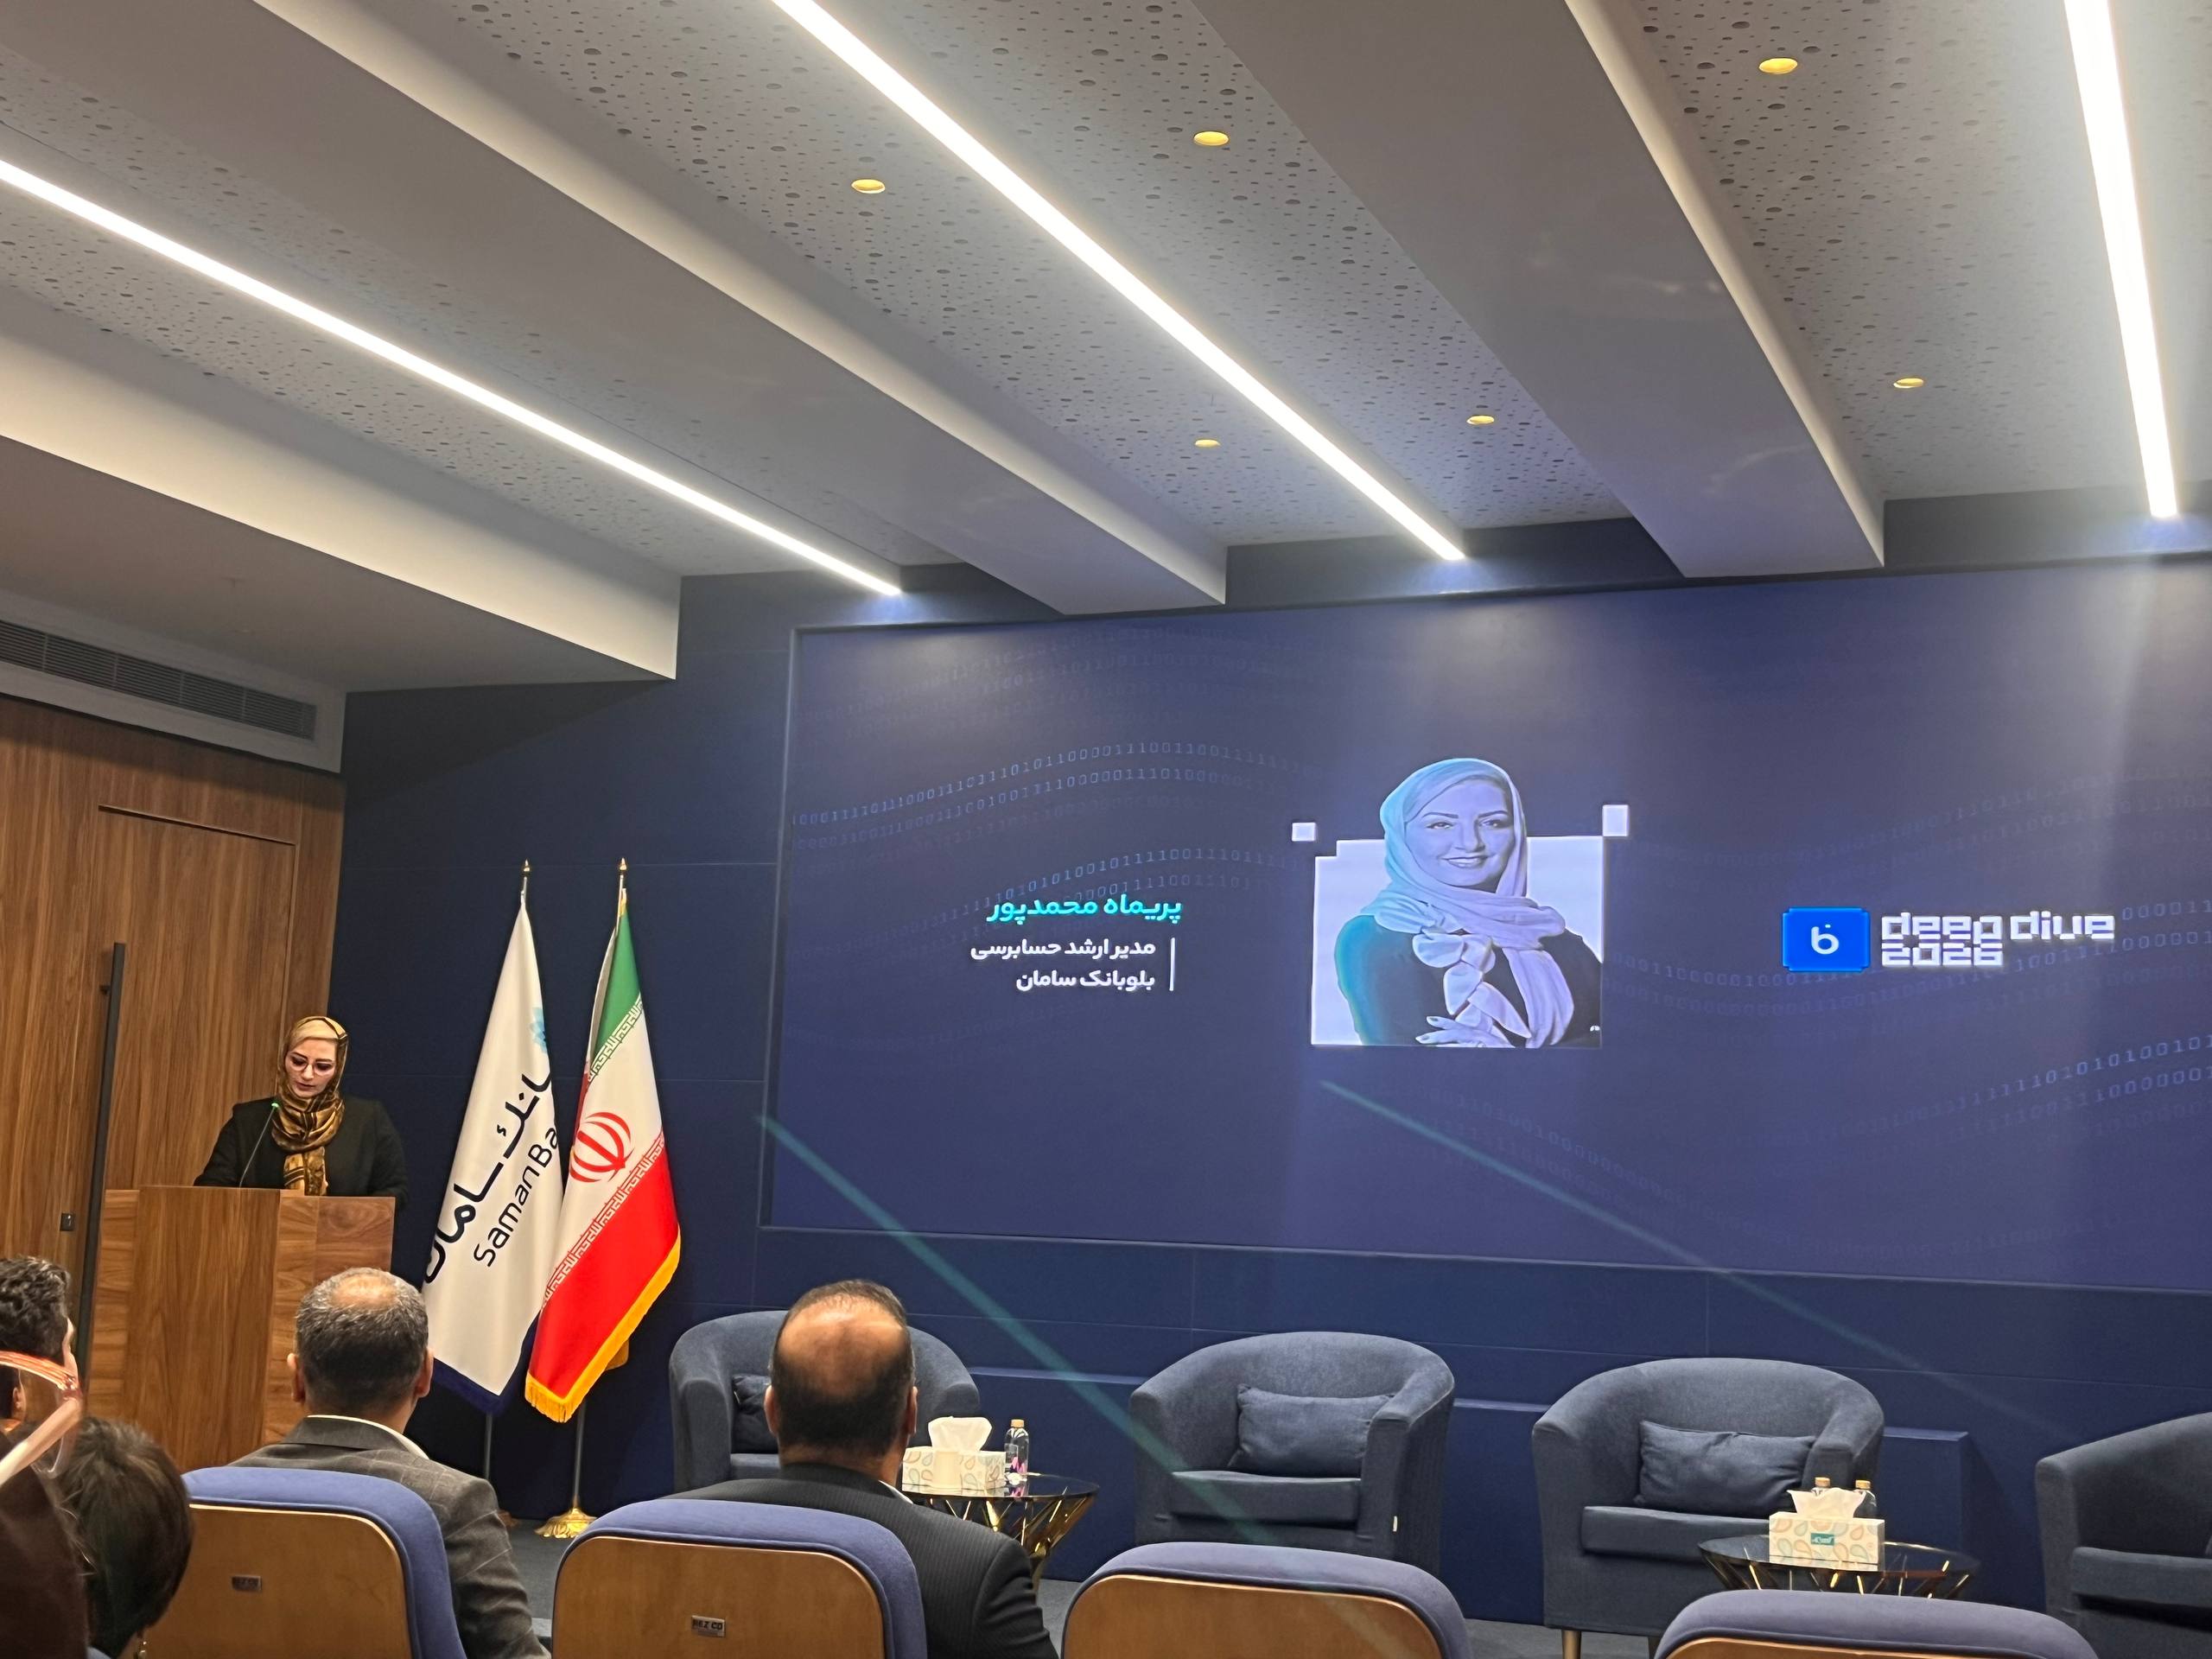
به گفته مدیر ارشد حسابرسی بلوبانک، شرکتکنندگان مرحله اصلی از میان سه گروه انتخاب شدند: برگزیدگان رقابت CTF، پژوهشگران موثر در دوره قبلی باگبانتی و متخصصان شناختهشده در جامعه امنیت سایبری.
در نهایت، ۸۰ پژوهشگر در قالب ۲۵ تیم به مرحله باگبانتی راه یافتند و طی دو روز اپلیکیشن بلو را بررسی کردند. حاصل این ارزیابیها، ثبت ۱۹ گزارش معتبر درباره آسیبپذیریهای اپلیکیشن بود؛ گزارشهایی که پس از بررسی برگزارکنندگان تأیید شدند.
محمدپور همچنین از معرفی سه تیم برگزیده بهدلیل ارائه مهمترین یافتههای امنیتی خبر داد. سایر شرکتکنندگان واجد شرایط نیز جوایز خود را دریافت میکنند.
وی با اشاره به تغییر ساختار جوایز نسبت به دوره گذشته گفت: جوایز بخش CTF امسال بهصورت طلا در نظر گرفته شده بود.
رضا حیدری، مدیرعامل بلوبانک سامان، در مراسم اختتامیه با تأکید بر نقش اعتماد کاربران در فعالیت یک بانک دیجیتال، گفت: حفاظت از دارایی مشتریان مسئولیتی فراتر از ارائه خدمات سریع و آسان است.
وی با اشاره به اعلام بلو درباره جلب اعتماد ۲۸ میلیون نفر، این اعتماد را سرمایهای دانست که حفظ آن به اقدامات مستمر امنیتی نیاز دارد.
از نگاه مدیرعامل بلو، امنیت نباید به مرحلهای محدود پس از طراحی و توسعه محصول تبدیل شود. تغییر مداوم فناوری و پیچیدهتر شدن تهدیدهای سایبری ایجاب میکند ملاحظات امنیتی از ابتدای طراحی در نظر گرفته شوند و پس از عرضه محصول نیز بررسیها ادامه پیدا کنند.
حیدری با اشاره به نقش کشف مسئولانه آسیبپذیریها در این فرایند، تأکید کرد: گزارشهای پژوهشگران زمانی ارزش عملی پیدا میکنند که به بررسی دقیق و رفع ضعفهای شناساییشده منجر شوند.
وی همچنین به ظرفیت اقتصادی برنامههای باگبانتی اشاره کرد و با استناد به گزارش سال ۲۰۲۵ پلتفرم HackerOne، رقم ۸۱ میلیون دلار را برای این حوزه مطرح کرد.
مدیرعامل بلو خاطرنشان کرد: کاربران لزوما گزارشهای فنی و جزئیات آسیبپذیریها را مشاهده نمیکنند، اما نتیجه رسیدگی به این گزارشها باید در کیفیت حفاظت از اطلاعات و اطمینان آنها هنگام استفاده از خدمات بانکی منعکس شود.
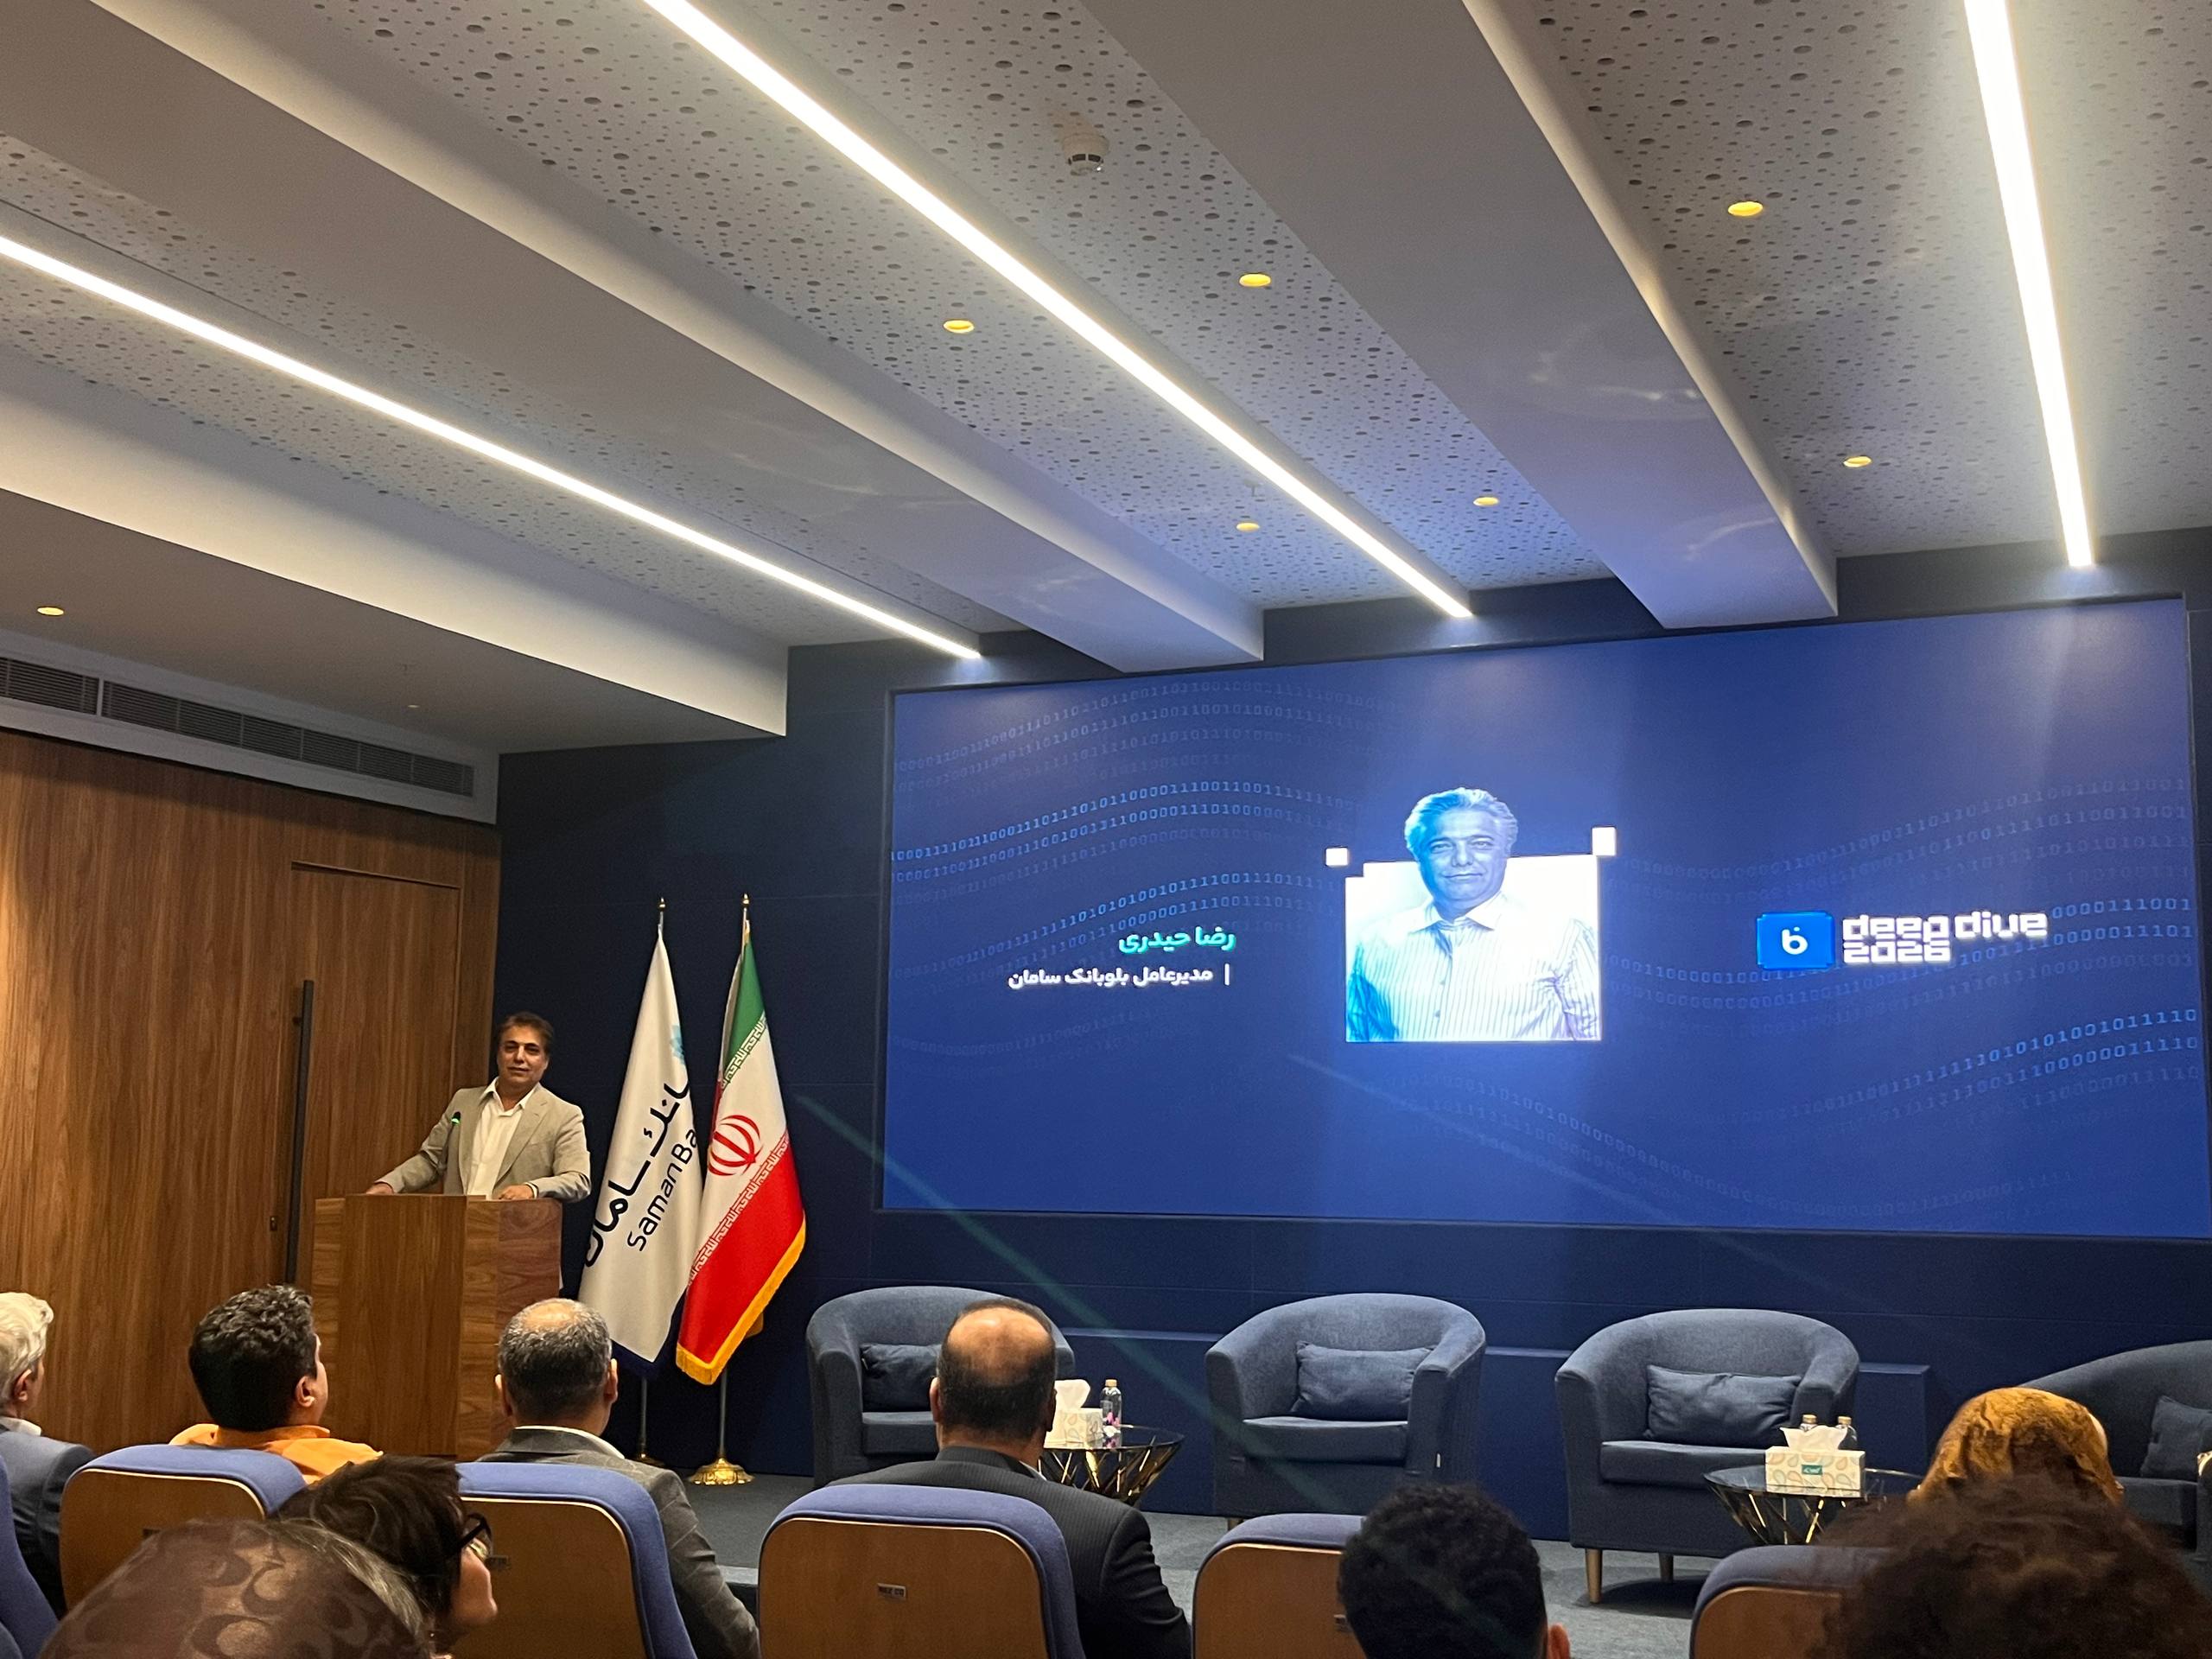
حیدری همچنین بر ادامه برنامه باگبانتی تأکید کرد و گفت: این رویکرد به معنای پذیرش شناسایی ضعفهای امنیتی بهعنوان بخشی از فرآیند توسعه محصول است؛ بهجای آنکه کشف یک آسیبپذیری فقط بهعنوان مسئلهای پرهزینه یا تهدیدی برای اعتبار مجموعه تلقی شود.
جمال غضنفری، نایبرئیس هیئتمدیره بلوبانک سامان، در ادامه مراسم اختتامیه رویداد باگبانتی درباره ضرورت همراهی توسعه فناوریهای بانکی با تقویت زیرساختهای امنیتی صحبت کرد. وی توسعه فناوری را فرصتی برای افزایش چابکی عملیات بانکی و بهبود تجربه مشتریان دانست، اما حفظ اعتماد کاربران را شرط اساسی ادامه این مسیر عنوان کرد.
غضنفری با اشاره به برنامههای مطرحشده پس از نخستین دوره باگبانتی توضیح داد: بلو قصد دارد دامنه این برنامه را به بخشهای بیشتری از پلتفرم گسترش دهد. APIهای عمومی و غیرعمومی از جمله بخشهایی هستند که در برنامه توسعه ارزیابیهای امنیتی این مجموعه قرار دارند.
API یا رابط برنامهنویسی کاربردی، امکان ارتباط میان نرمافزارها و تبادل داده بین سرویسهای مختلف را فراهم میکند. در خدمات مالی دیجیتال، کنترل دسترسی، مدیریت درخواستها و حفاظت از اطلاعات مبادلهشده از جمله ملاحظات مهم امنیتی این رابطها هستند. بنابراین، گسترش ارزیابیها به APIها میتواند بخشهای بیشتری از زیرساخت را در معرض بررسی مستقل متخصصان قرار دهد.
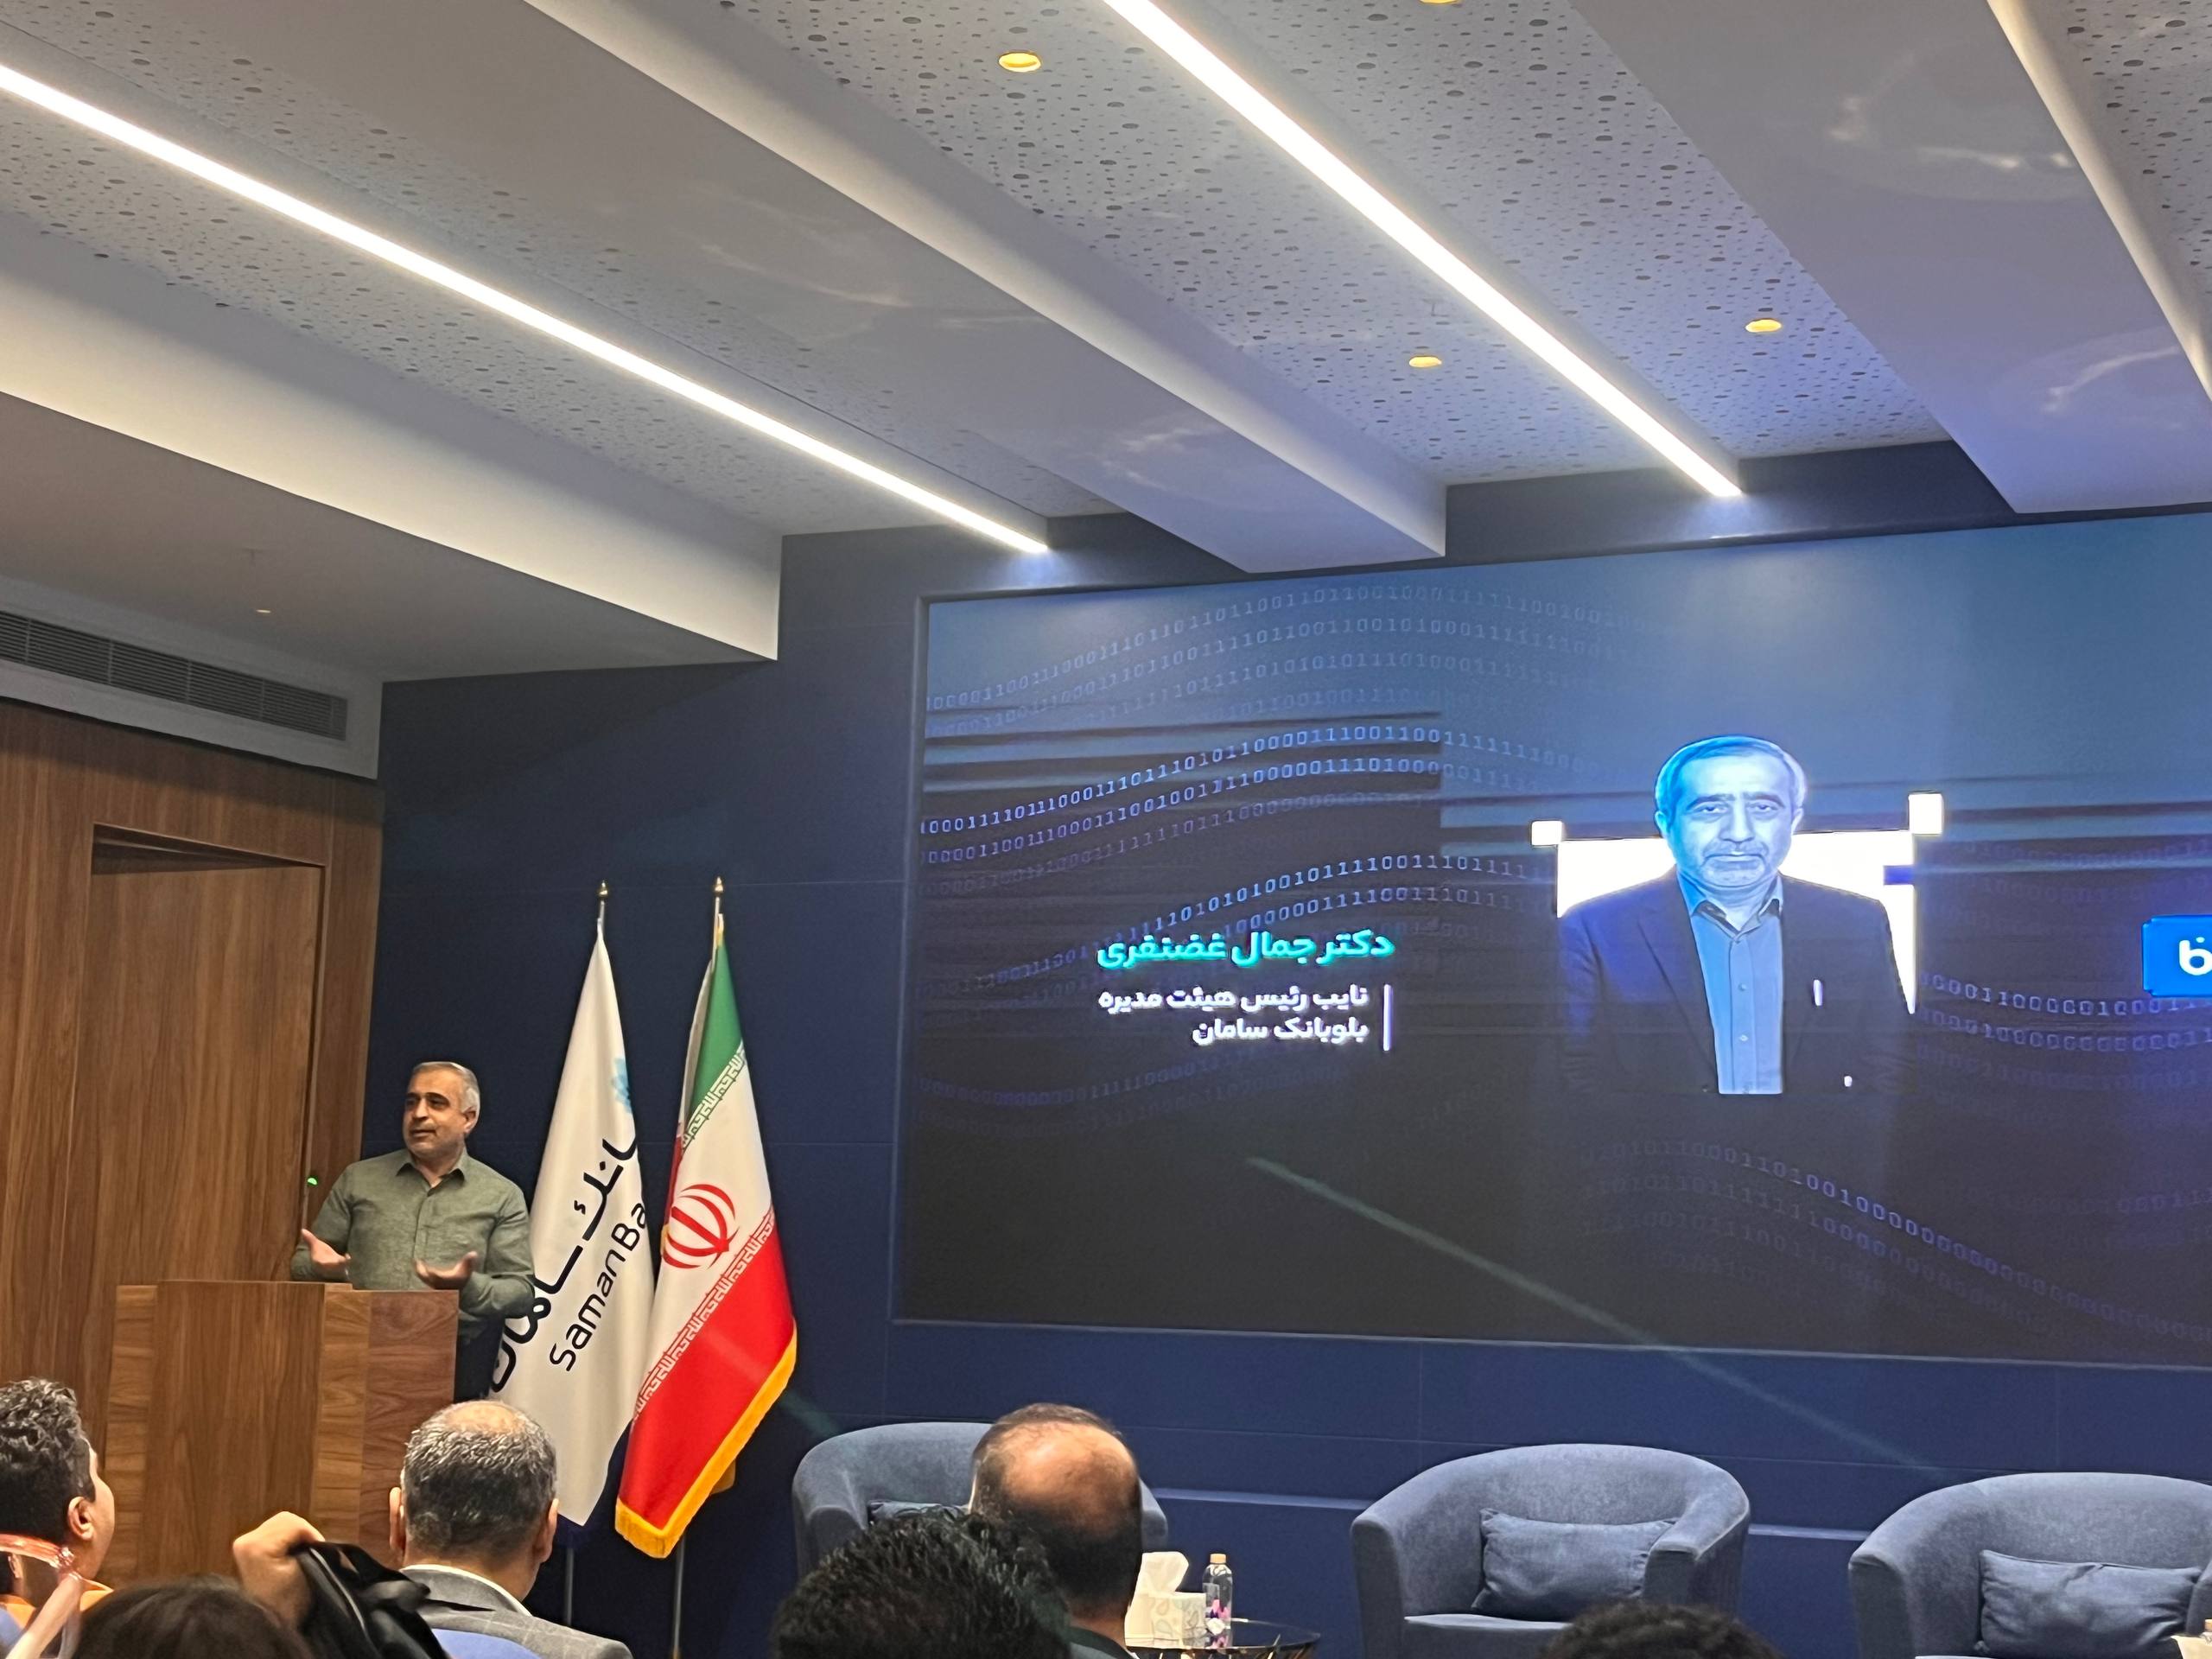
غضنفری همچنین به تحولات حوزه محاسبات کوانتومی و فناوریهای پساکوانتومی اشاره کرد و گفت: پیشرفت در این حوزه میتواند در آینده بر برخی روشهای رمزنگاری متداول تأثیر بگذارد و ضرورت برنامهریزی برای حفظ امنیت سامانهها در برابر تهدیدهای جدید را افزایش دهد.
در نهایت، برنامه اعلامشده بلو از تمرکز صرف بر اپلیکیشن به سمت ارزیابی گستردهتر اجزای پلتفرم حرکت میکند. تحقق این هدف به اجرای مستمر آزمونها، بررسی دقیق گزارشها و رفع بهموقع آسیبپذیریهای معتبر وابسته است.
پس از سخنان مدیران بلو، پنل تخصصی «ریسکهای امنیتی استفاده از هوش مصنوعی؛ از حفاظت از داده تا کنترل عاملهای خودمختار» برگزار شد. اسماعیل ملااحمدی، مدیر ارشد امنیت بلو، سعید کاظمی، مدیر ارشد امنیت تپسی و وحید خدابخشی، مدیرعامل کاشف، در این نشست درباره تغییر الگوی تهدیدهای سایبری و راهکارهای حفاظت از خدمات دیجیتال بحث کردند.
ملااحمدی با اشاره به تجربه دو دوره باگبانتی بلو، این برنامه را یکی از ابزارهای شناسایی آسیبپذیریها و تقویت عملکرد تیم امنیت دانست.
وی تأکید کرد: اجرای باگبانتی بهتنهایی برای رفع همه ضعفهای امنیتی کافی نیست و باید در کنار مجموعهای از اقدامات مستمر قرار بگیرد.
مدیر ارشد امنیت بلو از ایده برگزاری رقابتهای امنیتی با مشارکت عاملهای هوش مصنوعی صحبت کرد و گفت: این ایده در مرحله طراحی رقابت امسال مطرح شده بود و بلو قصد دارد امکان برگزاری چنین رقابتی را در آینده بررسی کند.
ملااحمدی همچنین از آمادهشدن صفحهای برای دریافت گزارشهای آسیبپذیری خبر داد که بهدلیل شرایط اخیر کشور هنوز منتشر نشده است.
سعید کاظمی، مدیر ارشد امنیت تپسی، در این پنل به تغییر شیوه تعامل کاربران با اپلیکیشنها اشاره کرد و گفت: با توسعه عاملهای هوشمند، کاربران میتوانند بهجای اجرای دستی مجموعهای از مراحل، انجام یک وظیفه مشخص را به سامانه بسپارند. چنین قابلیتی در کنار تسهیل ارائه خدمات، ملاحظات امنیتی تازهای ایجاد میکند؛ بهویژه زمانی که عامل هوشمند به اطلاعات شخصی یا قابلیتهای مختلف یک سرویس دسترسی دارد.
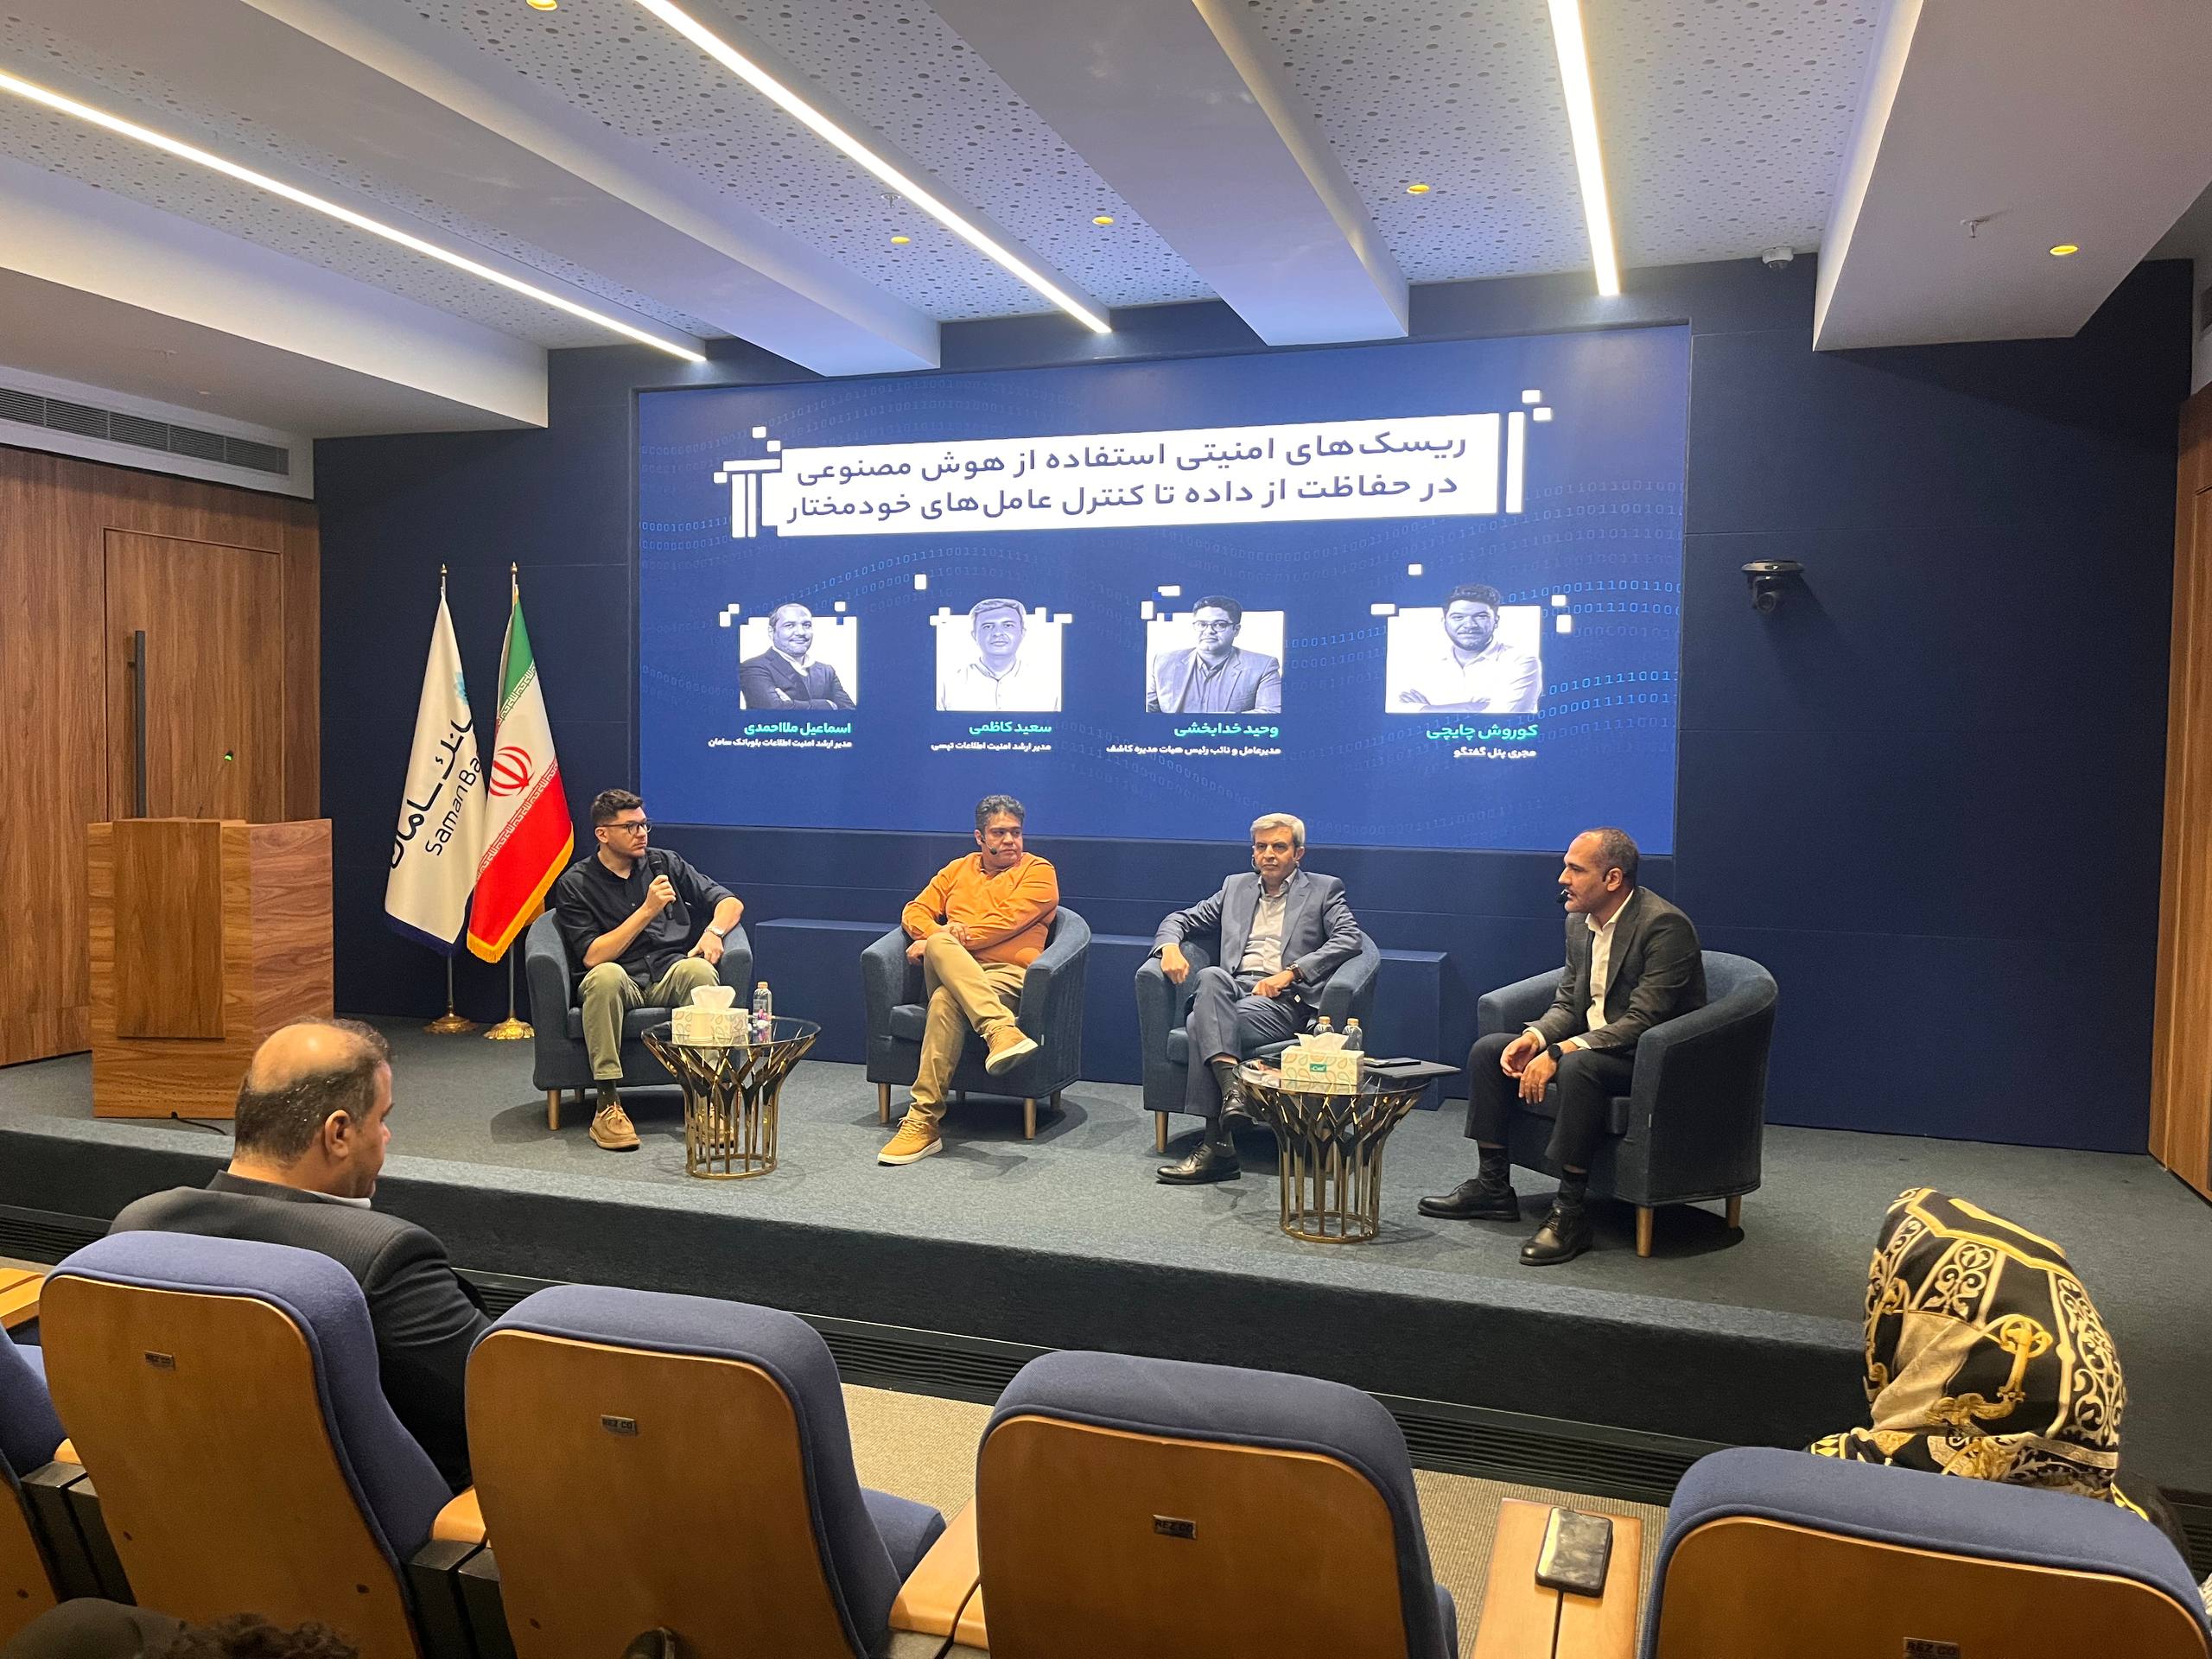
وی محدودسازی دسترسی چتباتها و عاملهای هوشمند را یکی از الزامات امنیتی این ابزارها دانست. بر این اساس، دسترسی هر عامل باید به اطلاعات و عملیات موردنیاز محدود شود و امکان کنترل فعالیت آن وجود داشته باشد.
مدیر ارشد امنیت تپسی همچنین در پاسخ به پرسشی درباره احتمال جیلبریکشدن چتباتهای این مجموعه گفت: تاکنون گزارشی در این زمینه دریافت نشده است.
وحید خدابخشی، مدیرعامل کاشف، در بخش دیگری از پنل بر اهمیت افزایش تابآوری سازمانها در برابر حملات سایبری تأکید کرد. از نگاه خدابخشی، دفاع امنیتی فقط به جلوگیری از نفوذ محدود نیست؛ سازمانها باید بتوانند حمله را شناسایی کنند، دامنه خسارت را کاهش دهند و خدمات را در کوتاهترین زمان ممکن به وضعیت عادی بازگردانند.
خدابخشی با اشاره به تجربه برخی رخدادهای سایبری گفت: در مواردی، نفوذ چند ماه پیش از شناسایی نهایی اتفاق افتاده بود. چنین فاصلهای میان وقوع نفوذ و کشف آن میتواند فرصت بیشتری برای گسترش دسترسی مهاجم و افزایش خسارت فراهم کند.
وی همچنین توضیح داد: حمله به زیرساختهای بانکی فقط با هدف برداشت مستقیم پول انجام نمیشود. از کار انداختن خدماتی که کاربران به آنها وابستگی دارند نیز میتواند هدف مهاجمان باشد. به همین دلیل، تداوم ارائه خدمات و توانایی بازیابی پس از رخداد، در کنار پیشگیری و شناسایی تهدیدها اهمیت دارد.
یکی دیگر از محورهای پنل به محدودیتهای مربوط به گواهیهای امنیتی بینالمللی اختصاص داشت. خدابخشی در این باره توضیح داد: برخی صادرکنندگان خارجی گواهیهای امنیتی، با استناد به تحریمهای مرتبط با دفتر کنترل داراییهای خارجی آمریکا (OFAC) و اتحادیه اروپا، ارائه خدمات به بخشهایی از شبکه بانکی ایران را محدود کردهاند.
به گفته خدابخشی، در مواردی گواهیهای امنیتی پیش از پایان اعتبار باطل شدهاند و مجموعههای درگیر برای جایگزینی آنها به صادرکنندگان کشورهای دیگر مراجعه کردهاند. با این وجود، مسئله فقط تأمین یک گواهی جایگزین نیست؛ پذیرش گواهی از سوی مرورگرها و اطمینان کاربران به اعتبار آن نیز اهمیت دارد.
مدیرعامل کاشف توضیح داد: گواهیهای SSL/TLS در برقراری ارتباط رمزگذاریشده و احراز هویت وبسایتها نقش دارند. هنگامی که مرورگر نتواند اعتبار گواهی را تأیید کند، ممکن است به کاربر هشدار امنیتی نشان دهد. این هشدارها میتوانند دسترسی به خدمات را دشوار کنند و اعتماد مشتریان را تحت تأثیر قرار دهند.
خدابخشی با اشاره به بررسی راهکارهای مختلف در نهادهای مرتبط گفت: استفاده از گواهیهای ملی یکی از راهحلهای مطرحشده برای مواجهه با این محدودیتهاست. استفاده از این گواهیها در برخی ارتباطات فنی امکانپذیر شده، اما مسئله اعتماد کاربران در محیط مرورگر همچنان نیازمند توجه است.
وی راهاندازی مرورگر ملی را نیز یکی از پیشنهادهای مطرحشده دانست، اما معتقد بود که توضیح شفاف درباره گواهیهای جدید و نحوه اعتبارسنجی آنها میتواند مسیر مناسبتری برای جلب اعتماد کاربران باشد.
خدابخشی تأکید کرد: اطلاعرسانی درباره این تغییرات ملی باید روشن و کامل باشد تا کاربران بتوانند پیامهای امنیتی را درست تفسیر کنند.
دومین دوره باگبانتی بلوبانک با ثبت ۱۳۲ گزارش آسیبپذیری، تأیید ۱۹ گزارش و اختصاص یک میلیارد و ۷۱۰ میلیون تومان جایزه به کار خود پایان داد. در این دوره، ۸۰ پژوهشگر پس از رقابت اولیه CTF به مرحله اصلی راه یافتند و اپلیکیشن بلو را بررسی کردند.
اظهارات مدیران بلو در اختتامیه بر ادامه این برنامه و گسترش دامنه ارزیابیها به APIها و بخشهای دیگر پلتفرم متمرکز بود. در پنل تخصصی نیز موضوعاتی مانند امنیت عاملهای هوش مصنوعی، تابآوری در برابر حملات و چالش گواهیهای بینالمللی نشان دادند حفاظت از خدمات بانکی دیجیتال به مجموعهای از اقدامات مکمل نیاز دارد.
تعداد گزارشهای ثبتشده، بهتنهایی معیار کافی برای ارزیابی سطح امنیت یک محصول نیست. کیفیت آسیبپذیریهای کشفشده، شدت ریسک، سرعت اصلاح ضعفها و استمرار ارزیابیهای مستقل نیز در سنجش نتیجه چنین برنامههایی اهمیت دارند. از این منظر، گام بعدی باگبانتی بلو را باید در نحوه پیگیری یافتهها و اجرای برنامه توسعه دامنه آزمونهای امنیتی ارزیابی کرد.